Domain prüfgutachten.de kaufen?
Wir ziehen mit dem Projekt
prüfgutachten.de um.
Sind Sie am Kauf der Domain
prüfgutachten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain prüfgutachten.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
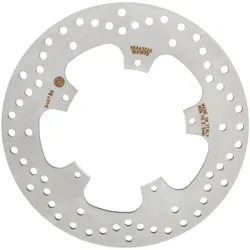
Brembo Bremsscheibe Modell 68B407B6 mit TÜV-GutachtenHochwertiger Brembo Bremsscheibe Modell 68B407B6 – Original-Markenqualität für Ihr Motorrad oder Fahrzeug. Passend: starr. Material: Stahl. Geliefert mit TÜV-Gutachten. Geprüfte Brembo Markenqualität für zuverlässige und konstante Bremsleistung ..80,67 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Brembo Bremsbelag Modell 07BB15 mit TÜV-GutachtenHochwertiger Brembo Bremsbelag Modell 07BB15 – Original-Markenqualität für Ihr Motorrad oder Fahrzeug. Passend: Typ SR, Sintermetall Road & Track. Material: Stahl. Geliefert mit TÜV-Gutachten. Geprüfte Brembo Markenqualität für zuverlässige und ..45,53 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Welche Informationen sollten in einem Sachverständigenbericht enthalten sein, um eine fundierte Beurteilung eines Sachverhalts zu ermöglichen?
Ein Sachverständigenbericht sollte alle relevanten Fakten und Daten zum Sachverhalt enthalten. Zudem sollten die Methoden und Kriterien, nach denen die Beurteilung erfolgt ist, transparent dargelegt werden. Abschließend sollten im Bericht klare Schlussfolgerungen und Empfehlungen präsentiert werden. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Brembo Bremsscheibe Modell 68B40795 mit TÜV-GutachtenHochwertiger Brembo Bremsscheibe Modell 68B40795 – Original-Markenqualität für Ihr Motorrad oder Fahrzeug. Passend: starr. Material: Stahl. Geliefert mit TÜV-Gutachten. Geprüfte Brembo Markenqualität für zuverlässige und konstante Bremsleistung ..79,11 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Brembo Bremsscheibe Modell 68B407B6 mit TÜV-GutachtenHochwertiger Brembo Bremsscheibe Modell 68B407B6 – Original-Markenqualität für Ihr Motorrad oder Fahrzeug. Passend: starr. Material: Stahl. Geliefert mit TÜV-Gutachten. Geprüfte Brembo Markenqualität für zuverlässige und konstante Bremsleistung ..80,67 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Brembo Bremsbelag Modell 07BB15 mit TÜV-GutachtenHochwertiger Brembo Bremsbelag Modell 07BB15 – Original-Markenqualität für Ihr Motorrad oder Fahrzeug. Passend: Typ SR, Sintermetall Road & Track. Material: Stahl. Geliefert mit TÜV-Gutachten. Geprüfte Brembo Markenqualität für zuverlässige und ..45,53 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Fettsäure-Analyse Selbsttest NorsanAnwendungsgebiet von Fettsäure-Analyse Selbsttest NorsanMit dem Fettsäure-Analyse Selbsttest Norsan können Sie bequem von Zuhause Ihre Fettsäurewerte bestimmen lassen. Gemessen wird das Omega-6/3-Verhältnis, der Omega3-Index sowie 26 Fettsäuren. Die Auswertung Ihres Blutes wird von einem unabhängigen Labor durchgeführt. Der individuelle Bedarf an Omega 3 lässt sich mithilfe des Selbsttests zur Analyse des Fettsäure- und Omega-Profils (NORSAN Analyse) belegen. Mit einigen Tropfen Blut aus der Fingerbeere wird Ihr Fettsäure-Profil analysiert und Sie erhalten unter anderem Informationen zu: Omega-3 Index: Gibt den Anteil der marinen Omega-3-Fettsäuren EPA und DHA im Verhältnis zu den gesamten Fettsäuren an. NORSAN empfiehlt einen Anteil von über 8 %. Omega 6/3-Verhältnis: Weist auf das Verhältnis zwischen Omega-6 und Omega-3-Fettsäuren hin, die bei der Entzündungsbildung und -hemmung entscheidend mitwirken. Ein zu hohes Omega-6/3 Verhältnis (Omega-3-Ratio) führt zu einem unerwünscht hohen Entzündungsniveau im Körper. Transfett-Anteil: Transfette sind Fettstoffe, die nicht natürlich in den Körper gehören. Transfette schaden den Zellen. Der Transfett-Anteil sollte niedrig sein. Es wird empfohlen, dass die industriellen Transfette weniger als 0,50 % der gesamten Fettsäuren ausmachen sollen. Wirkstoffe / Inhaltsstoffe / ZutatenIm Lieferumfang enthalten:- Bestellanforderung für die Blutanalyse - Blutentnahmeset mit Nadel- Folienbeutel- Test-Papier zum Auftrag des entnommenen Blutes und frankierten Rücksendeumschlag - Anleitung zur Blutentnahme und Anforderung des Analyseergebnisses - Auswertung durch ein unabhängiges Labor - Anschließend Befund mit ErnährungsempfehlungGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden. Fettsäure-Analyse Selbsttest Norsan können in Ihrer Versandapotheke www.juvalis.de er70,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
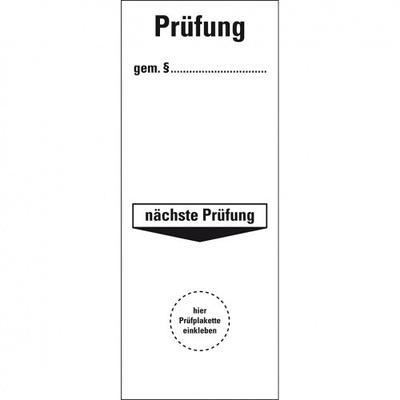
Grundetikett Prüfung gemäß §...Nächster Prüfung, Folie, ablösbar, 40x100mm, 40/HeftGrundetikett Prüfung gemäß §...nächste Prüfung, für Prüfplaketten bis 35 mm Durchmesser, für den Innen- und Außeneinsatz, Material: ablösbare Folie, temperaturbeständig von -40 bis +80°C, resistent gegen viele Chemikalien, Format: 40 x 100 mm, 1...66,34 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Welche Informationen sollten in einem Sachverständigenbericht enthalten sein, um eine fundierte Beurteilung eines Sachverhalts zu ermöglichen?
Ein Sachverständigenbericht sollte alle relevanten Fakten und Daten zum Sachverhalt enthalten. Zudem sollten die Methoden und Kriterien, nach denen die Beurteilung erfolgt ist, transparent dargelegt werden. Abschließend sollten im Bericht klare Schlussfolgerungen und Empfehlungen präsentiert werden. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.